

Arno's Iptables Firewall Легко налаштовувати, легко налаштувати скрипт, який автоматично генерує правила для перегородок.
Почати налаштування брандмауера на сервері
Вихідні дані - стандартна мережа 2, одна для провайдера, друга в комутаторі - локальна мережа мережі:
2 інтерфейси, надані
eth0 - Інтернет-провайдер
ip 192.168.1.5
mask 255.255.255.0
gateway 192.168.1.1
dns 192.168.1.1
eth1 - локальна мережа
ip 192.168.2.1
mask 255.255.255.0
Встановіть скрипт конфігурації брандмауера з командним рядком:
aptitude install arno-iptables-firewall
У процесі монтажу ми відмовляємось від запуску програми.
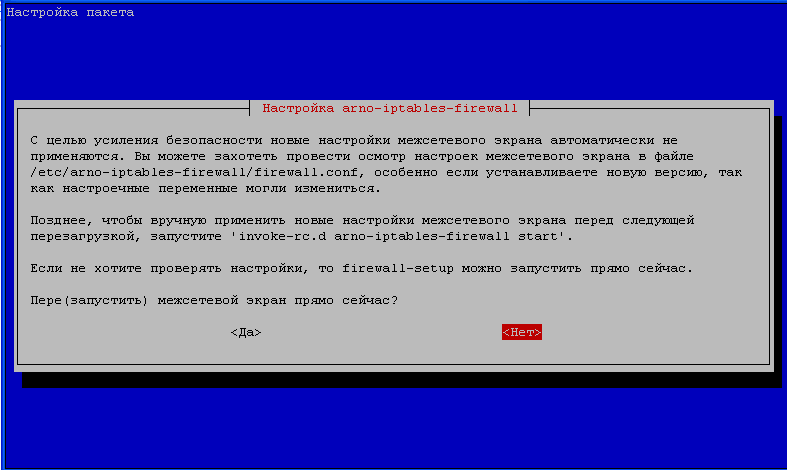
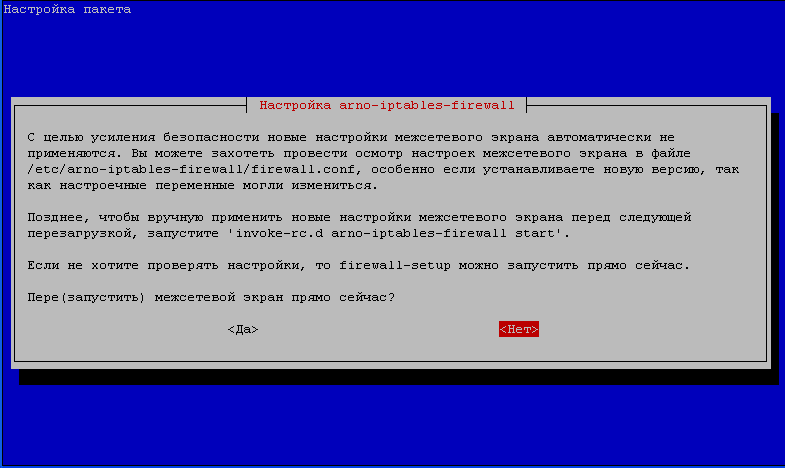
Після установки потрібно запустити налаштування arno-iptables-firewall команди:
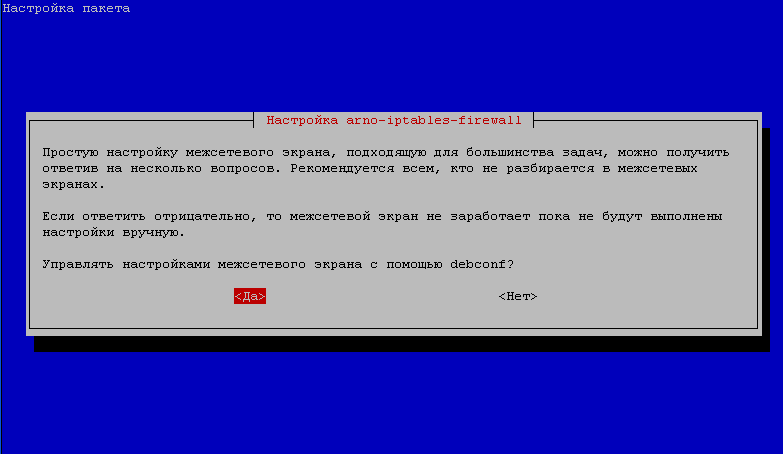
dpkg-reconfigure arno-iptables-firewall
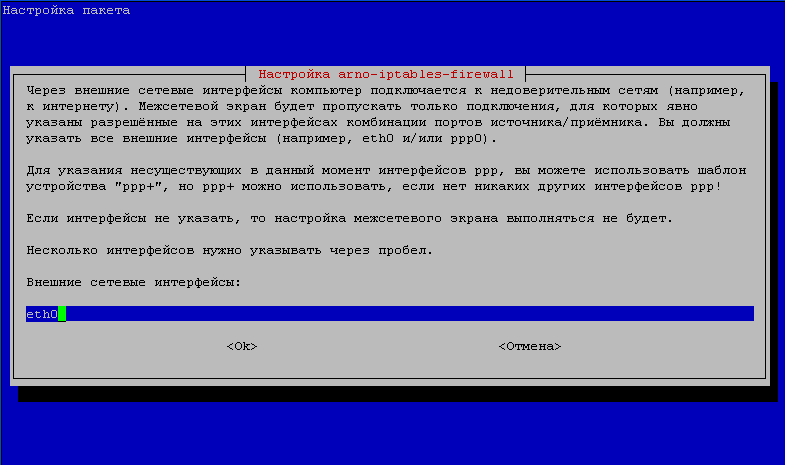
Ми погоджуємось з конфігурацією через дебconf, вкажіть зовнішній інтерфейс (повідувач) - eth0:
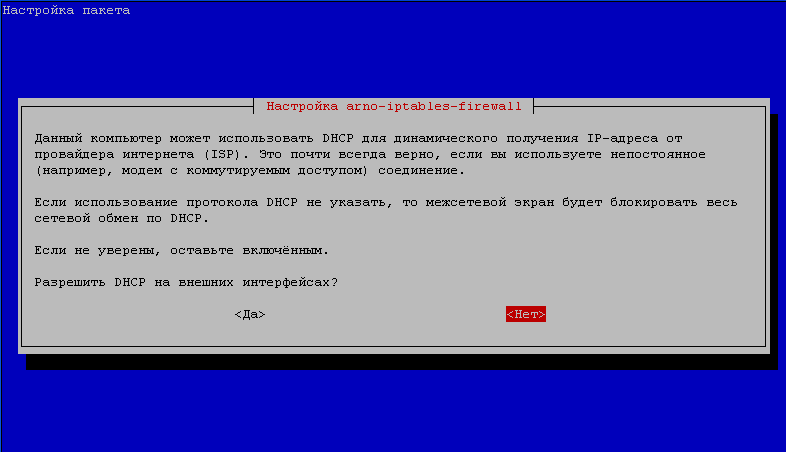
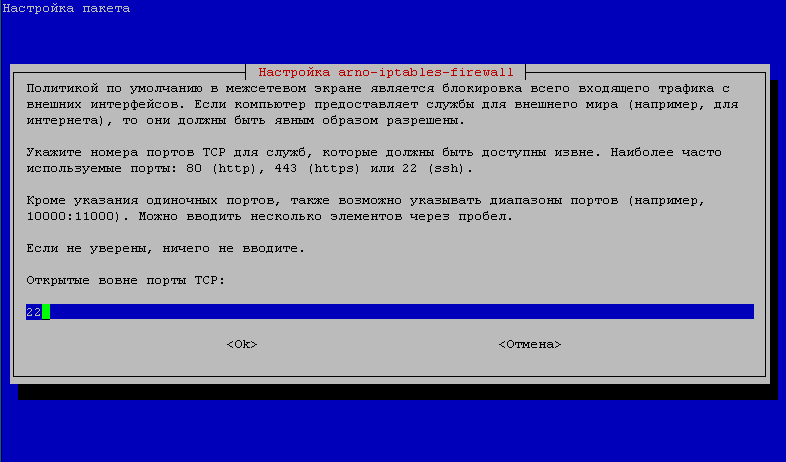
Якщо провайдер надає Інтернет через статичну IP-адресу, ми заборонили DHCP від провайдера. Якщо вам необхідно мати зовнішній доступ до сервера за допомогою Ssh, вкажіть порт, на якому у вас є сіточка. Якщо ви не змінили порт (для безпеки краще змінити, то всі сорти китайської з вибором пароля практично повністю опадають і більше не турбуються), то стандартний порт 22. Якщо доступ до обладнання над ТЗ не потрібно, напишіть нічого.
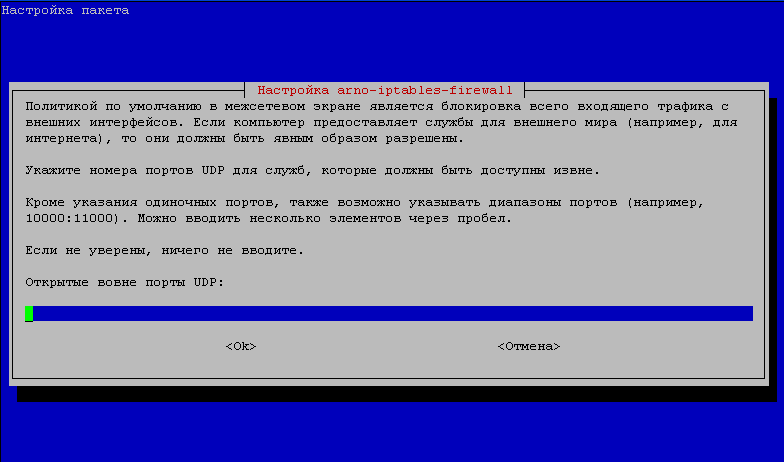
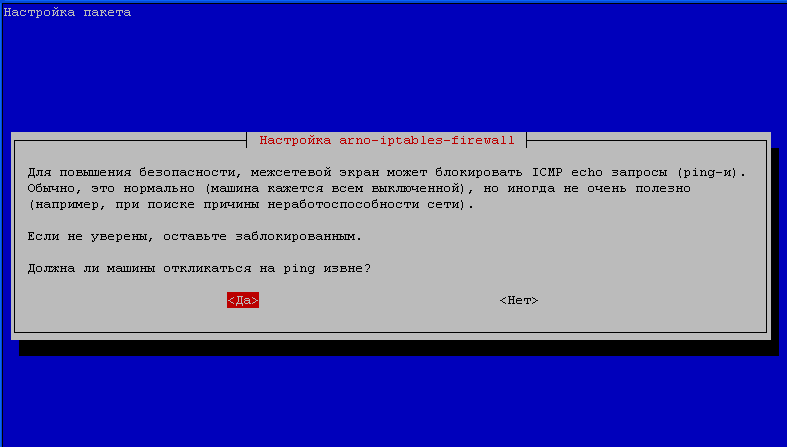
Якщо є необхідність у відкритому порту над UDP, наприклад, якщо у вас встановлена сервер OpenVPN, ми вказуємо потрібний порт. Якщо доступ до обладнання УДП не потрібно, напишіть нічого. Ми також повертаємо пінг на сервері. Для найкращої безпеки краще не ввімкнути (всі види сканерів портів відсканують вам менше, так як ви не реагуєте на пінг), але для зручності, які я включає в себе, як час для перевірки сервера pingu:
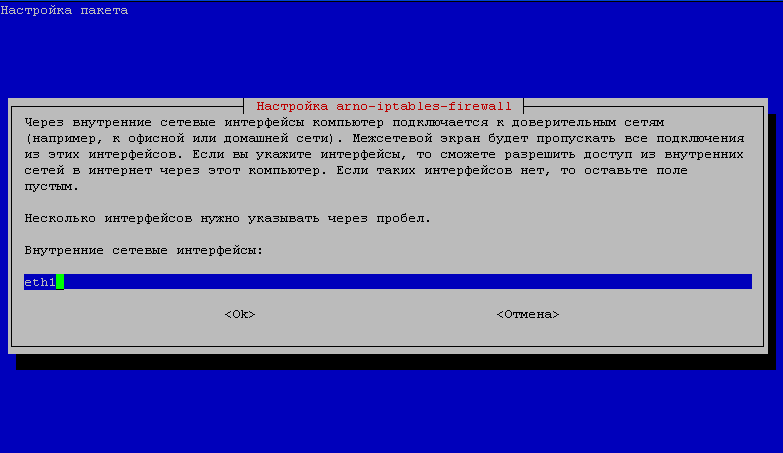
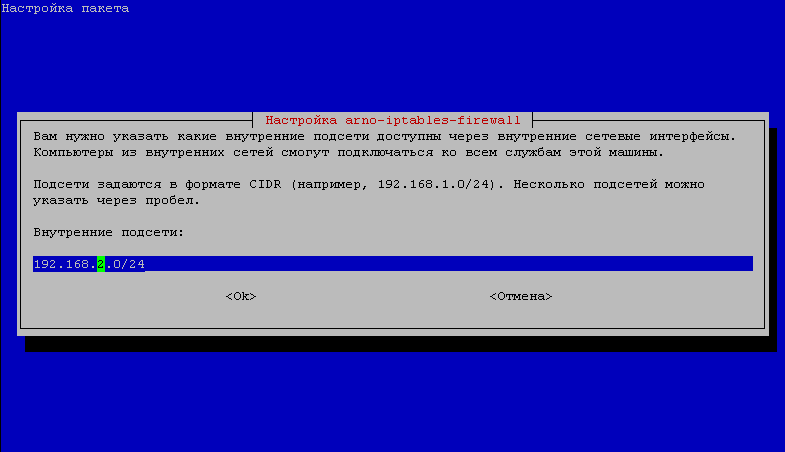
У внутрішніх інтерфейсах ми вказуємо інтерфейс, що збирається на комутацію - локальна мережа eth1. У Вкажіть підмережу на інтерфейсі eth1, у нашому випадку це 192.168.2.0/24
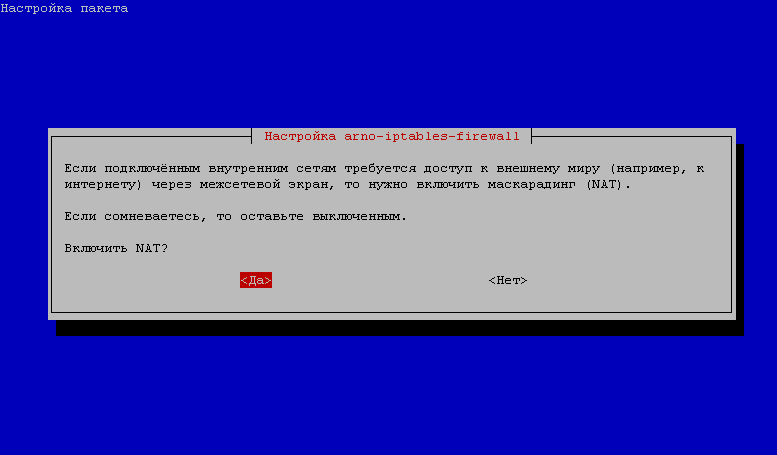
Якщо вам необхідно дозволити NAT, і в нашому випадку ми допускаємо, як є необхідність декількох машин для надання повного доступу до Інтернету (для FTP, для Torenta і т.д.), а решта буде називатися доступом до Інтернет тільки через проксі-сервер. Ми вказуємо, що допускається NAT: або весь підмережжя, або через IP-простору комп'ютерів, які потребують NAT:
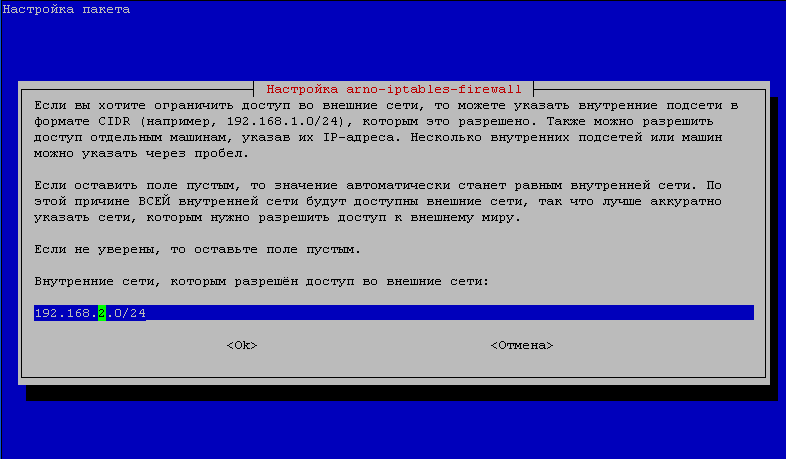
З цим завершується встановлення брандмауера Арно-Іптables через debconf. Згода на запуск брандмауера.
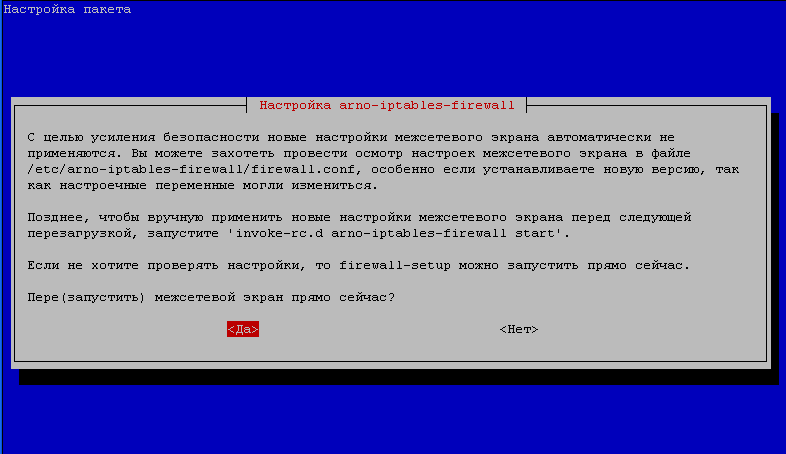
Виконується базове налаштування брандмауера.
Якщо ви використовуєте прозору проксі, ви можете налаштувати брандмауер для переміщення 80 (web) порту для точного завантаження на порт проксі сервера. Потім, навіть якщо користувач має NAT, від браузера, користувач сидить тільки через проксі-сервер, але торрент-файли, ftp і т.д. покаже минулі проксі. Існує кілька рішень:
1,1 км Налаштування шейпера - програма, яка розподіляє канал відповідно до параметрів для кожного комп'ютера за допомогою Інтернету.
2. ... Відключити NAT.
2.1 Відкритий порт 443(https) для всіх, тому що якщо ви не відкриті, потрібно призначати всім використовувати IP проксі-сервери і порт. Порт 443 не є напівпрозорим до порту Squid.
2.2 Відкритий порт 21 (ftp) на межі тих, хто активно використовує ftp клієнтів, оскільки робота ftp через squid не завершена.
2.3 Клієнт може бути підключений через порт проксі-сервера. У налаштуваннях клієнта ми вказуємо IP:портал проксі серверу Squid.
2.4 Примушені передачі всіх браузерів від 80 портів до проксі-серверного порту 3128
Портова сила 80 (Бризер) порт проксі-сервера для Debian Lenny:
Debian Lenny має версію Arno's Iptables Firewall v1.8.8o встановлений, і немає плагіна, який робить порт прокат, як в Debian Squeeze.
Для того, щоб побудувати передачу всіх на проксі-серверний порт, вам потрібно Arno Iptables брандмауер в файлі. /etc/arno-iptables-firewall/custom-rules додати рядок:
iptables -t nat -A PREROUTING -i eth1 -p tcp --dport 80 -j REDIRECT --to-port 3128
Написаний тут, що кожен хто йде з локальної мережі (брусники) для передачі в порт 3128 нашого проксі-сервера. Якщо користувач не допускається внутрішньому режимі, або користувач не зареєстрований, він не зможе використовувати Інтернет через браузер.
Ми змусимо 80 портів (браузер) до проксі-серверного порту для Debian Squeeze:
У Debian Squeeze версія встановлена Arno's Iptables Firewall v1.9.2k, і є вже плагін, який робить портьєр-конвертер.
Щоб активувати плагін, потрібно змінити файл. /etc/arno-iptables-firewall/plugins/transparent-proxy.conf
був:
ENABLED=0

# (Transparent) proxy settings
# ------------------------------------------------------------------------------
#HTTP_PROXY_PORT="3128"
сталася:
ENABLED=1

# (Transparent) proxy settings
# ------------------------------------------------------------------------------
HTTP_PROXY_PORT="3128"
І перезавантажити сценарій брандмауера з командуванням:
/etc/init.d/arno-iptables-firewall restart
Порти та NAT в Arno Iptables Firewall
Для передачі подів на комп'ютери, розташованих за допомогою Інтернет-сервера, ми використовуємо внутрішні можливості програми Arno Iptables Firewall.
Приклад аналогового, з яким ви встановите своє завдання:
Наш сервер має 2 мережеві картки:
eth0 - Інтернет
eth1 - локальна мережа IP-адреса 192.168.1.1
Є комп'ютер бухгалтера - ip 192.168.1.5 і адміністратор - ip 192.168.1.10. Ми повинні:
- Відкрити NAT (повний доступ до Інтернету, крім 80 портів, що перехоплюють брандмауер і передає в проксі порт Squid сервера) і направляє RDP(3389) і Radmin(4899) порту зовні.
- Для комп’ютера облікового запису необхідно відкрити NAT на поштовій пошті Google (465 та 995 портів) і відкрити NAT для банку клієнта, який працює на TCP на порту 2255 (наприклад,).
Ось ми йдемо.
Починаємо з комп’ютером бухгалтера:
Щоб відкрити NAT на поштових портах Google та клієнтський банківський порт для комп’ютера облікового запису, нам необхідно зареєструватися в файлі. /etc/arno-iptables-firewall/custom-rules:
vi /etc/arno-iptables-firewall/custom-rules
...
iptables -t nat -A POSTROUTING -o eth0 -p tcp -s 192.168.1.5 -j MASQUERADE --to-ports 465,995,2255
...
Відкрийте NAT для адміністратора комп'ютера в файлі конфігурації /etc/arno-iptables-firewall/debconf.cfg Арно Іптables Firewall:
vi /etc/arno-iptables-firewall/debconf.cfg

# Разрешен ли DHCP на внешнем интерфейсе:
DC_EXT_IF_DHCP_IP=0
# Разрешен ли пинг на внешнем интерфейсе:
DC_OPEN_ICMP=1
# Внешние сетевые интерфейсы:
DC_EXT_IF="eth0"
# Открытые порты TCP:
DC_OPEN_TCP="22"
# Открытые порты UDP:
DC_OPEN_UDP=""
# Внутренние сетевые интерфейсы:
DC_INT_IF="eth1"
# Включен NAT:
DC_NAT=1
# Перечисляем IP компьютеров через пробел, либо указываем подсеть вида 192.168.1.0/24(открыт всем) которым разрешаем NAT:
DC_INTERNAL_NET="192.168.1.10"
DC_NAT_INTERNAL_NET="192.168.1.10"
Тепер налаштуйте порти RDP(3389) і Radmin(4899) з-за комп'ютера адміністратора, для цього ми відкриваємо файл. /etc/arno-iptables-firewall/firewall.conf і вносити зміни:
...
NAT_FORWARD_TCP="3389,4899>192.168.1.10"
NAT_FORWARD_UDP=""
...
Як приклад:
Політ на серверний порт 80 і сервер FTP порт 21 на сервер в локальній мережі за межами Інтернету шлюзу 192.168.1.10;
Fly 81 порти сервера до 80 порту комп'ютера 192.168.1.7:
NAT_FORWARD_TCP="80,21>192.168.1.10 81>192.168.1.7~80"
Після збереження змін в файлах Arno Iptables Firewall, щоб застосувати зміни, перезавантажити програму Arno Iptables Firewall з командою:
/etc/init.d/arno-iptables-firewall restart
Щоб перевірити підключення до пошти з облікового комп’ютера, ми виконуємо команду:
telnet google.com 465
Якщо є NAT, то з'єднання почнеться, інакше ні.

Про нас