

У статті Встановіть та налаштуйте Інтернет шлюзу на Debian 5 (Lenny) і Debian 6 (Squeeze) за допомогою кальмара, реджика, сами, квстату, арно-вогненних стінок Частина 1 Ми встановили і налаштували сервер Squid проксі та програму адміністрування проксі-сервера через веб-інтерфейс SAMS. Тепер ми переходимо на встановлення та налаштування програми реdirector Rejik3.
Rejik Це реdirector програма для кальмарів, яка блокує рекламу на списку блоків (бан-листи), програма підключена до проксі серверу кальмарів для заміни банерів, файлів, а також блокування доступу до певних адрес (порошок, соцмереж, вій, сайтів торрент-файлів тощо). Або відкривши доступ до адрес, дозволених тільки для роботи, таких як пошта, корпоративний сайт, вилучене законодавство і т.д.
Встановіть і налаштуйте Rejik 3.2.8 в Debian
Почати установку Rejik 3.2.8, перейдіть в папку /usr/src/install необхідні пакети для складання та установки rejik 3.2.8, завантажити вихідний код різання, відпакувати завантажений архів і перейти в розпакований каталог:
cd /usr/src/
aptitude install libpcre3 libpcre3-dev
wget http://rejik.ru/download/redirector-3.2.8.tgz
tar xvfz redirector-3.2.8.tgz
cd redirector-3.2.8
Тепер потрібно перейменувати SQUID_USER і SQUID_GROUP змінні в файлі файлів
Варто виглядати:
mcedit Makefile
SQUID_USER=proxy
SQUID_GROUP=proxy
Після зміни файла Makefile ми починаємо збір та встановлення програми реdirector Rejik3 з командами:
make
make install
Якщо ми оновлюємо переліки доступу з сайту, вам потрібно завантажити.
dbl за адресою http://rejik.ru/download/dbl-2.0.tgz
При оновленні списку, якщо у вас є помилка:
sh FULL
Can't locate XML/Parser.pm in @INC (@INC contains: /etc/perl /usr/local/lib/perl/5.10.0 /usr/local/share/perl/5.10.0 /usr/lib/perl5 /usr/share/perl5 /usr/lib/perl/5.10 /usr/share/perl/5.10 /usr/local/lib/site_perl .) at /usr/local/rejik3/dbl/dbl_expand line 2.
BEGIN failed--compilation aborted at /usr/local/rejik3/dbl/dbl_expand line 2.
У комплекті необхідно встановити:
aptitude install libxml-parser-perl
Для того, щоб завантажити списки, які потрібно зареєструватися за адресою http://rejik.ru/cgi-bin/signup.cgi?lang=ru
Зареєструйтеся протягом декількох днів - 20-40 хвилин, перевірте список, пункти заробітку та списки для завантаження, як ви хочете, так і, як ви хочете.
Також завантажте список заборонних листів для rejik3 (реєстрація) на 24.01.2012. Ви можете звернутися до:
Завантажити свіжі списки заборони для Rejik, Squid c depositfiles.com
Завантажити свіжі списки заборони для Rejik, Squid c letitbit.net
Завантажити свіжі списки заборони для Rejik, Squid c turbobit.net
У розділі Налаштування параметрів Samsung Налаштування самдаемону в списку випадаючого Редакція Вибрані rejik пресований Збережіть зміни
У файлі за адресою /etc/squid/squid.conf секція url_rewrite_program Необхідно додати :
був:
#Default:
url_rewrite_program /usr/bin/samsredir
сталася:
#Default:
url_rewrite_program     /usr/local/rejik3/redirector /usr/local/rejik3/redirector.conf
Додати до списку заборонених SAMS для використання через rejik.
Якщо ви попросите, чому Rejik використовується в поєднанні з SAMS, і не використовуючи вбудований редиректор SAMS, я відповідав:
Ви можете використовувати вбудований реdirector, якщо у вас є невеликі списки, якщо наприклад, заборонний список сайтів вагою 6-7 Мб, то при роботі вбудований редиректор використовує базу даних MySQL і коли список великий, і люди активно йдуть онлайн, mysql займає до 100% процесора. Ситуація з плівкою повністю відрізняється. У зручний формат і в процесі роботи не спостерігали штамів для праски.
Завантаження банерних списків до SAMS
Відкриття Samsung за адресою. http://ip_you_server/sams/
Для входу в SAMS (якщо раніше не змінено) використовуйте логін адміністратора, пароль qwerty.
!! До уваги.Якщо у вас є імпротент в пережик заборонити аркуші дає помилку в веб-інтерфейс: can't open sams config file data/urlist.txt
У файлі. php.iniпо дорозі /etc/php5/apache2/php.ini
Сейф_mode повинен бути розміщений в Офф, що означає:
safe_mode = Off
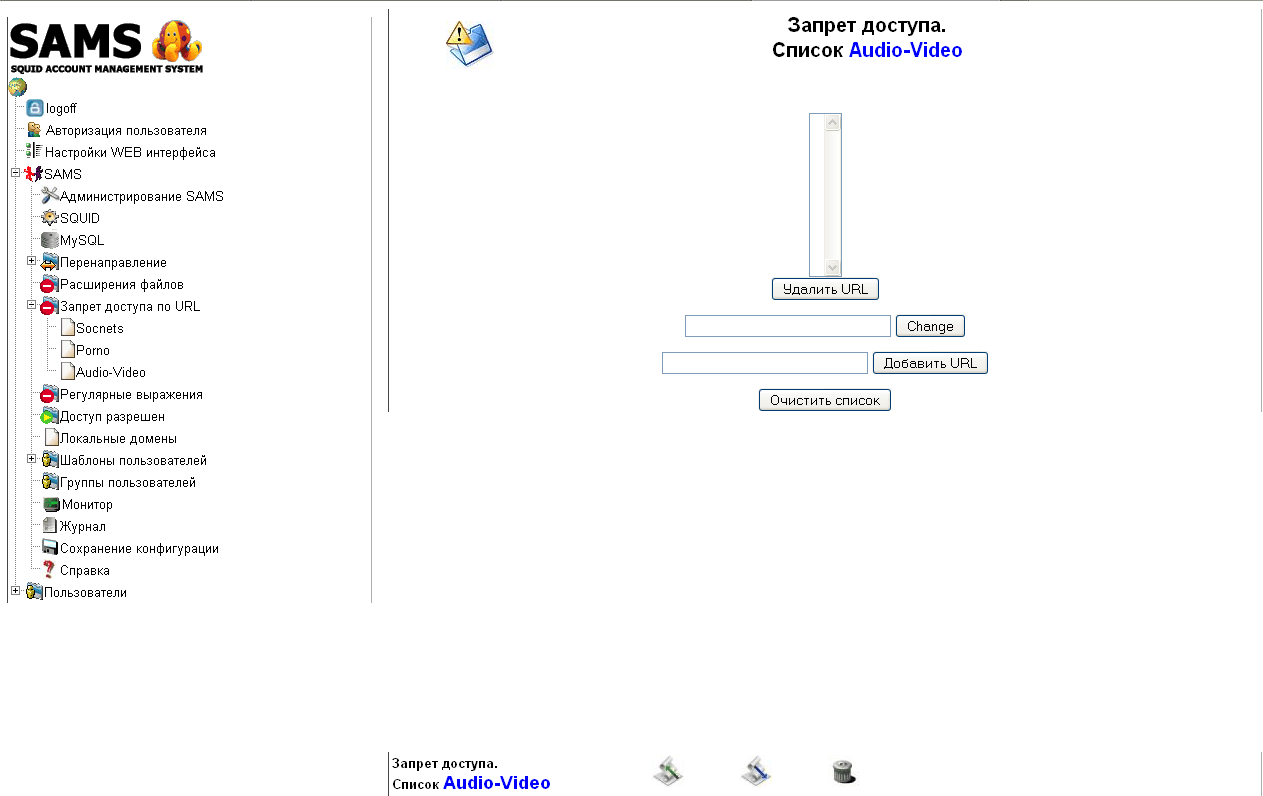
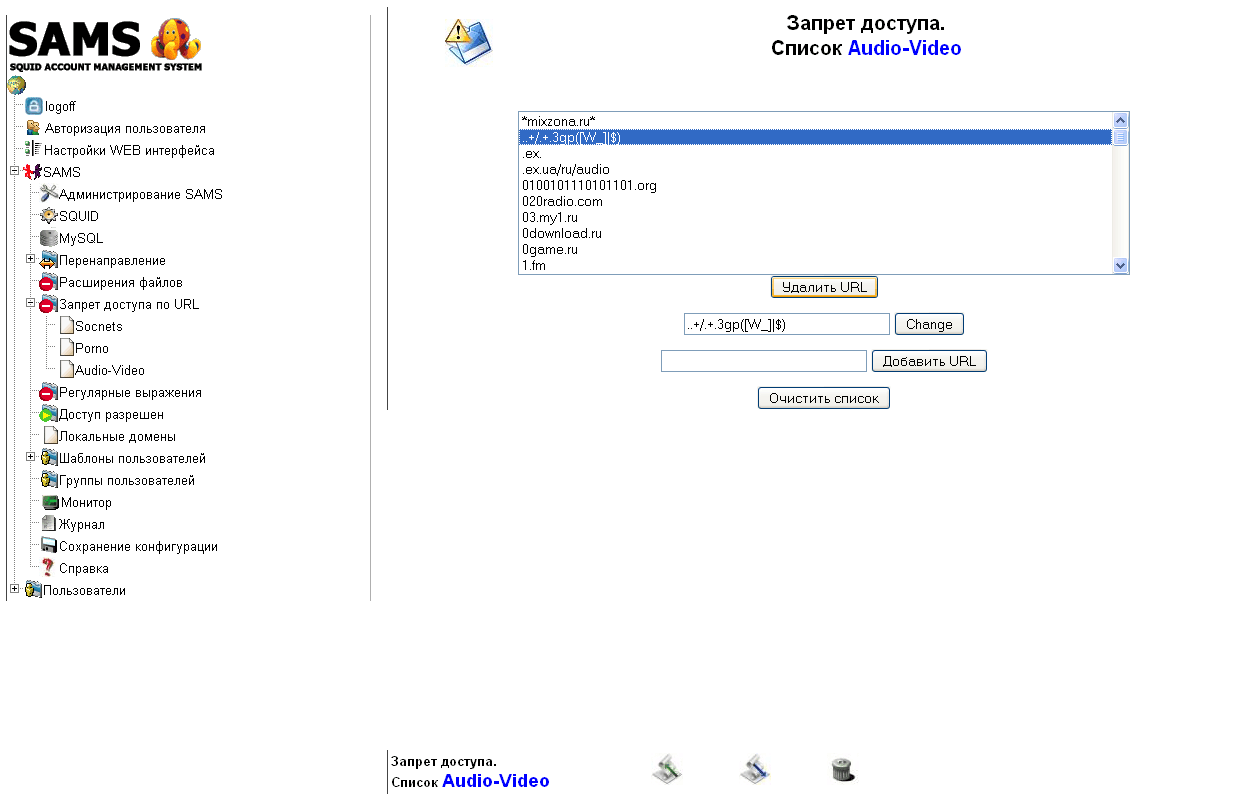
Відкрийте вкладку. SAMSПрес-центр Отримання доступу до URL-адрес, що вказується Назва списку: Аудіо-відео та натисніть кнопку Створення. Далі натисніть на створеному списку аудіо-відео, натисніть кнопку внизу. Імпорт списку,Натисніть кнопку "Огляд" і виберіть файл audio-video.urls з непакованого архіву, завантаженого за посиланням раніше і завантажити, натиснувши на кнопку Load file

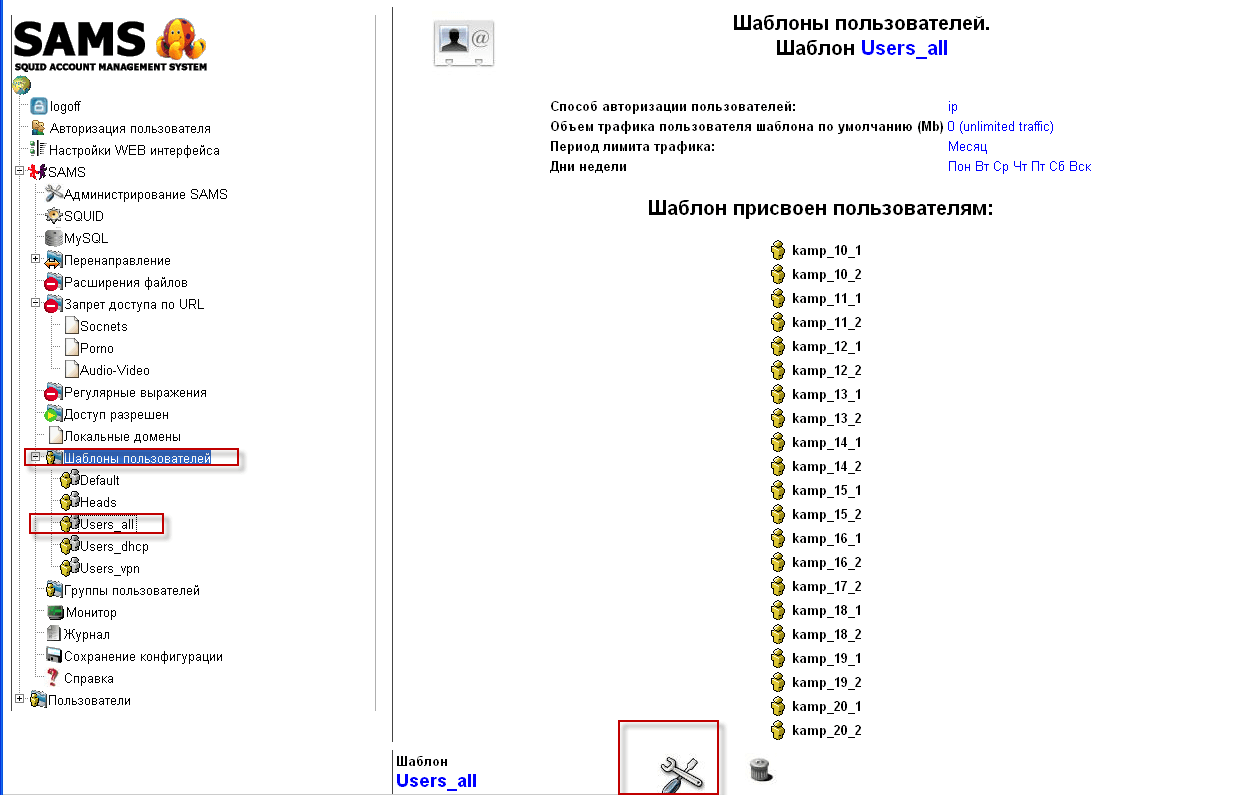
Підключення створеного списку до шаблону користувача
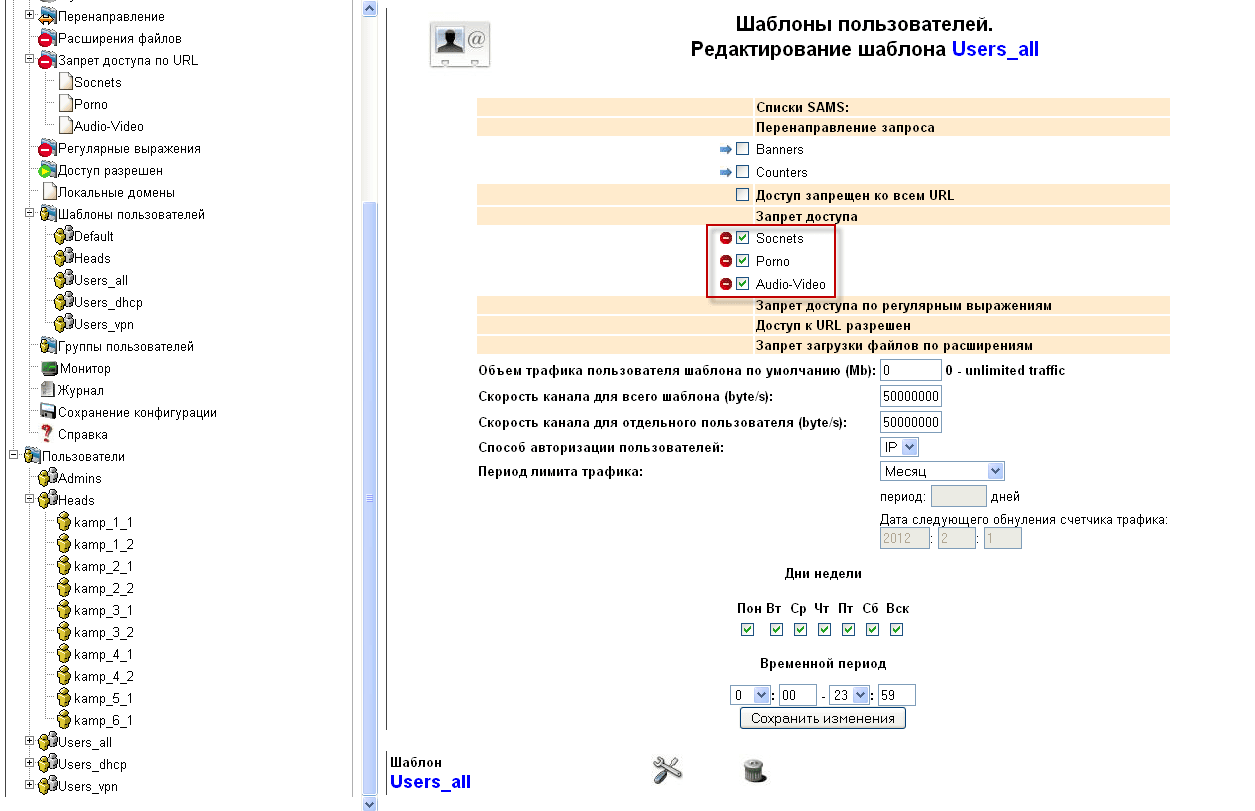
Пошати. Шаблони користувачівВиберіть бажану кнопку, яку ми натискаємо на ній мишею і натисніть кнопку знизу. Зміна шаблону і в вікні, що з'являється, зніміть ті списки, які повинні бути прив'язані до цього шаблону і натисніть кнопку. Збережіть зміни. У І ті користувачі, які обрали цей шаблон в налаштуваннях, не зможуть перейти на сайти, що вказані в списку підключених заборон.
Після всіх змін, які зроблені через інтерфейс WEB SAMS, потрібно застосувати зміни для внесення змін до файлу конфігурації проксі-сервера SQUID і перепрочитати налаштування з оновленого файла конфігурації.
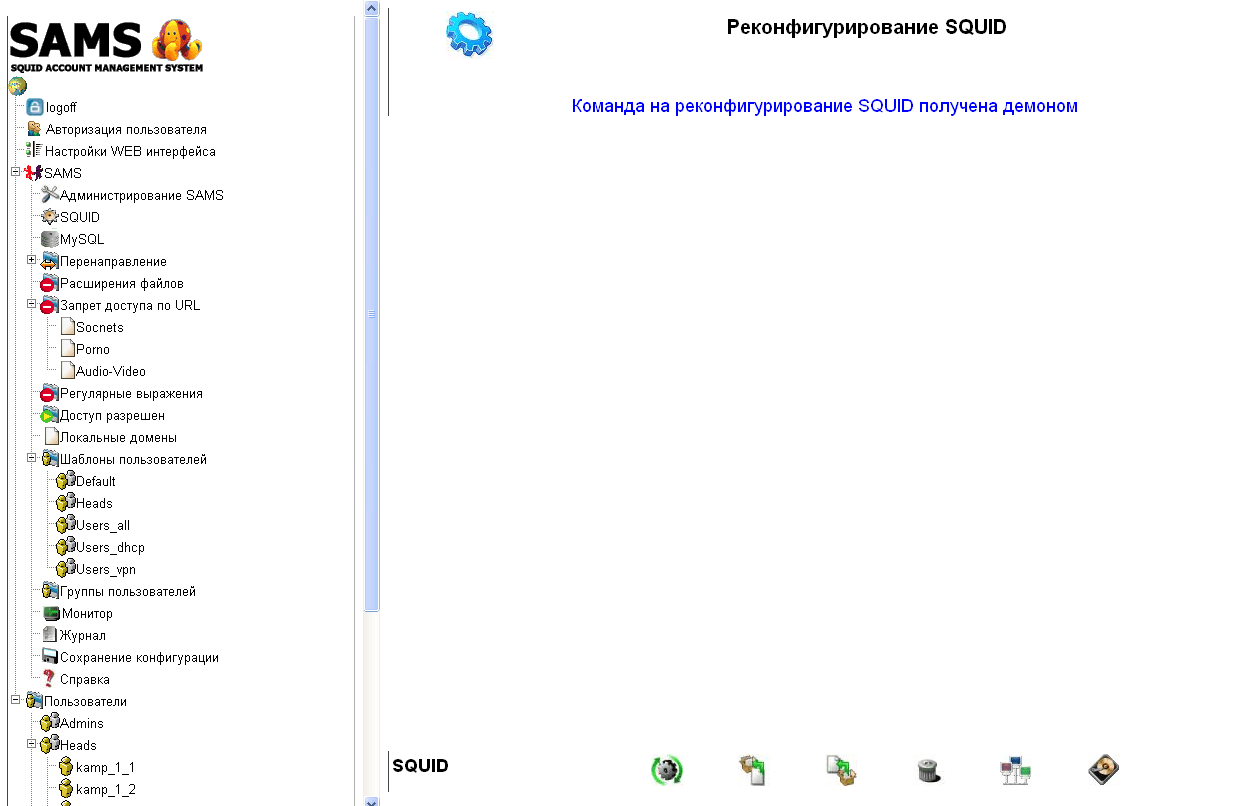
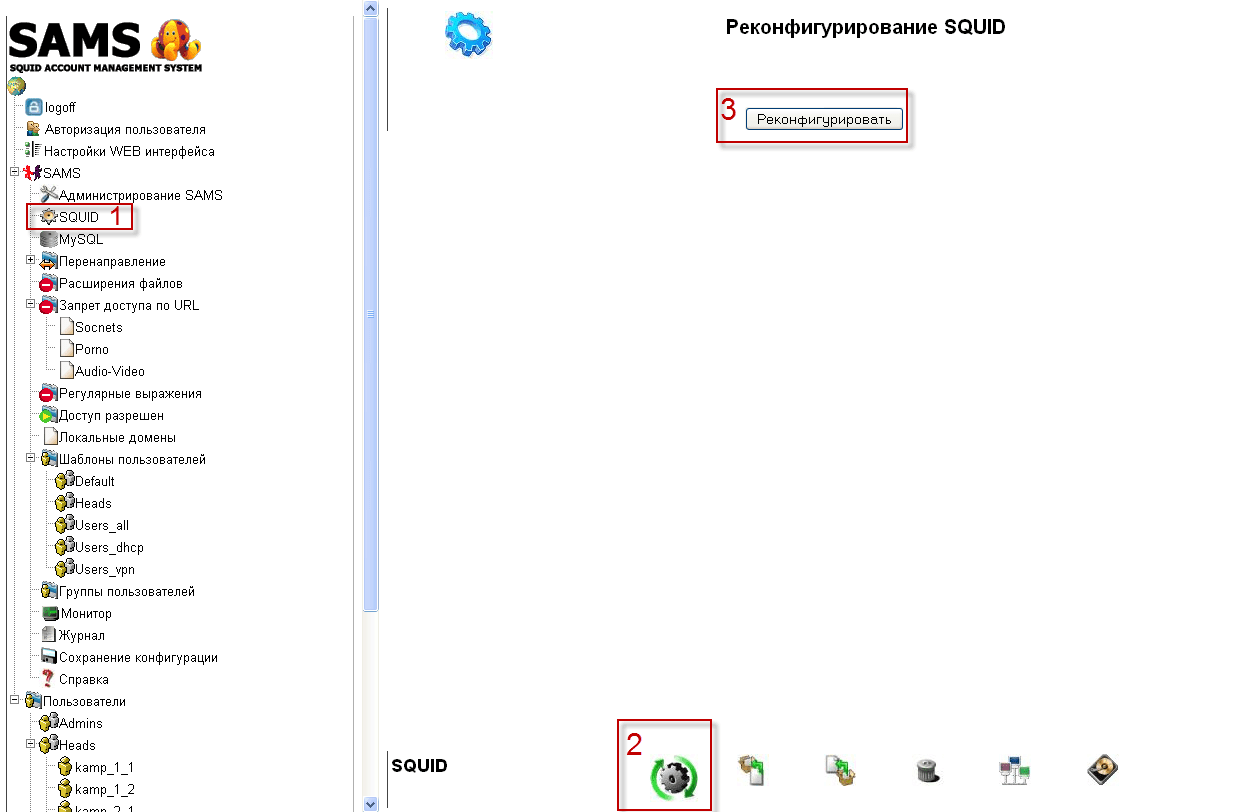
конфігураційний файл фільму знаходиться за адресою /usr/local/rejik3/redirector.confIf не існує, він повинен бути створений з файлу за замовчуванням. /usr/local/rejik3/redirector.conf.dist перейменувавши його або створивши її автоматичною командою з редагування прав:
echo '
error_log /var/log/squid/redirector.err
change_log /var/log/squid/redirector.log
make-cache /usr/local/rejik3/make-cache
' > /usr/local/rejik3/redirector.conf
chown proxy:proxy /usr/local/rejik3/redirector.conf
Ці три рядки в файлі конфігурації досить для повного виконання, оскільки SAMS робить необхідні зміни після переконфігурації.
Мій файл конфігурації:
error_log /var/log/squid/redirector.err
change_log /var/log/squid/redirector.log
make-cache /usr/local/rejik3/make-cache

<_sams_4f19f850d6542_denied>
work_ip f:/usr/local/rejik3/4f19f850d6542.sams
ban_dir /usr/local/rejik3/_sams_banlists/4f19f850d6542_denied
url http://inet.crm.loc/sams/messages/blocked.php?action=rejikdenied&url=#URL#  #_sams_
За допомогою цієї конфігурації Rejik3 з Squid і SAMS завершено. Якщо у вас виникли питання або запити, будь ласка, напишіть в коментарях або Контакти.
Тепер перейдемо на налаштування квстата та arno-iptable-firewall

Про нас