

 На жаль, у нас є 2 офіси в різних частинах міста, або в різних містах або країнах і кожен з них підключений до Інтернету через досить хороший канал. Для підключення їх в одну локальну мережу. У цьому випадку жоден з користувачів не вгадуватиме, де на локальній мережі знаходиться окремий комп'ютер або принтер, використовують принтери, загальні папки та всі переваги фізичної мережі. Віддалені працівники, підключені через OpenVPN, також зможуть працювати в мережі, оскільки вони знаходяться в фізичному мережі одного з офісів.
Налаштування буде в Debian Squeeze, але інструкція повністю застосовується до будь-якого розподілу на основі Debian і з незначними змінами в командах для встановлення та налаштування місту і OpenVPN буде застосовуватися до будь-якого розподілу Linux або FreeBSD.
Припустимо, що розширення Debian або Ubuntu встановлюється за однією з наступних інструкцій: Інструкції для установки Debian, Інструкції для установки Ubuntu
Встановіть та налаштуйте VPN-мережу на OpenVPN за допомогою мосту tap0
Створення мережевого мосту між фізичною мережею eth1 і віртуальний інтерфейс tap0
Встановити необхідні програми, вказавши запит менеджера:
aptitude install bridge-utils openvpn
Ми налаштовуємо серверну мережу, виходячи з того, що у нас є 2 мережевих карток: eth0 - отримує Інтернет від провайдера і через нього офіс 1 йде в Інтернет, а також мережу eth1 - У комплекті в офісному локальному мережевому перемикачі 1, він буде включений в інтерфейсний міст br0
Редагування файлу конфігурації /etc/network/interfaces:
vi /etc/network/interfaces
був:
auto lo
iface lo inet loopback

# internet provider
auto eth0
iface eth0 inet static
    address 192.168.50.2
    netmask 255.255.255.0
    gateway 192.168.50.1

# local network
auto eth0
iface eth0 inet static
    address 10.10.10.1
    netmask 255.255.255.0
сталася:
auto lo
iface lo inet loopback

# Прописываем мост, в него включаем VPN интерфейс tap0 и сетевую карту eth1
auto br0
iface br0 inet static
# Добавляем в мост tap0 интерфейс openvpn
bridge_ports eth1 tap0
        address 10.10.10.1
        netmask 255.255.255.0

# Internet
auto eth0
iface eth0 inet static
    address 192.168.50.2
    netmask 255.255.255.0
    gateway 192.168.50.1
Збережіть зміни та перезавантажте мережу за допомогою команди:
/etc/init.d/networking restart
Після цього при виконанні команди ifconfig з'явиться міст. br0 з IP 10.10.10.10.1, ет0 c IP-адреса 192.168.50.2 і інтерфейс eth1 Ні IP-адреса, тому що він у мості. br0
CyberGhost VPN купони
Скопіювати скрипти для налаштування нашого сервера OpenVPN з командою:
cp -Rp /usr/share/doc/openvpn/examples/easy-rsa/2.0/ /etc/openvpn/easy-rsa
Змінення файлу. /etc/openvpn/easy-rsa/varsЩоб визначити глобальні змінні та створити менші ключі, введіть дані:
vi /etc/openvpn/easy-rsa/vars
був:
...
export KEY_COUNTRY="US"
export KEY_PROVINCE="CA"
export KEY_CITY="SanFrancisco"
export KEY_ORG="Fort-Funston"
export KEY_EMAIL="[email protected]"
сталася:
...
export KEY_COUNTRY="UA"
export KEY_PROVINCE="11"
export KEY_CITY="Kiev"
export KEY_ORG="NameFirm"
export KEY_EMAIL="[email protected]"
Перейти до папки зі скриптами для створення сертифікатів та ключів командою:
cd /etc/openvpn/easy-rsa/
Первинізуйте команди PKI (Публічний ключ Інфраструктури):
. ./vars
./clean-all
ВАЖЛИВО! При виконанні команди ./clean-all Всі існуючі сертифікати та ключі як сервера, так і для клієнтів будуть видалені, тому не виконувати на бойовому сервері або виконати попередньо завантажувальну папку. /etc/openvpn/ У архівах команди:
tar cf - /etc/openvpn/ | gzip -c -9 > /home/openvpn_backup.tgz
Генерувати сертифікат органу (CA) і ключ з командою:
./build-ca

Більшість параметрів будуть підібрані з варного файлу. Тільки параметр імен має бути вказаний явно:
Name []:vpn
Ви можете заповнювати всі поля, як вам потрібно кожен раз.
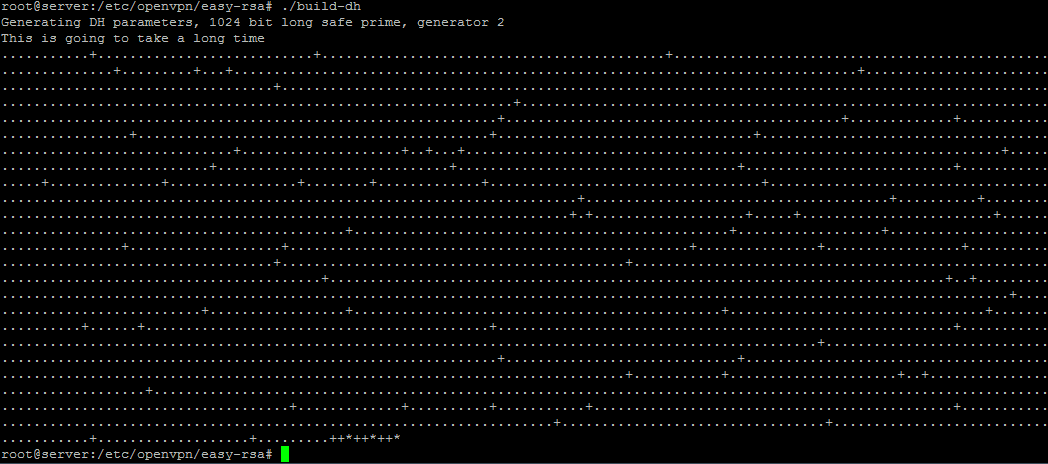
Ми виробляємо Diffie-Hellman параметри командою:
./build-dh
Ми виробляємо сертифікат і секретний ключ сервера, ми нічого не вводимо на запит для введення пароля, і при запиті Sign the certificate? [y/n]:дослідження y пресований EnterІ тоді я зробив команду.
./build-key-server server
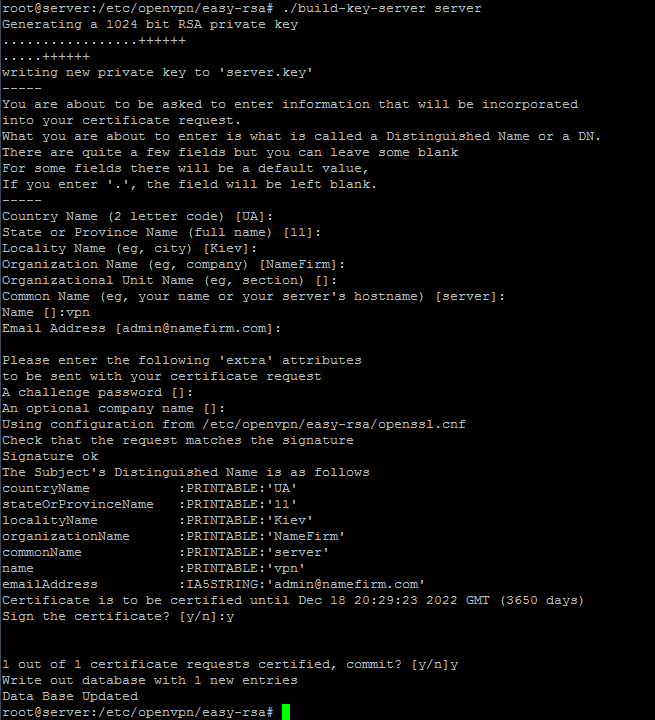
Всі параметри приймаються за замовчуванням. За запитом Common Name вставка server
Common Name (eg, your name or your server's hostname) [ ]:server
Питання. Sign the certificate? і 1 out of 1 certificate requests certified, commit? Ми відповімо на підтвердження:
Sign the certificate? [y/n]:y 1 out of 1 certificate requests certified, commit? [y/n]y
Залишилося створювати сертифікати та ключі для клієнтів. По-перше, ми ініціалізації параметрів:
cd /etc/openvpn/easy-rsa/
. ./vars
Створення ключів для користувача server1. У Наприклад, ми додаємо стільки користувачів, скільки вам потрібно:
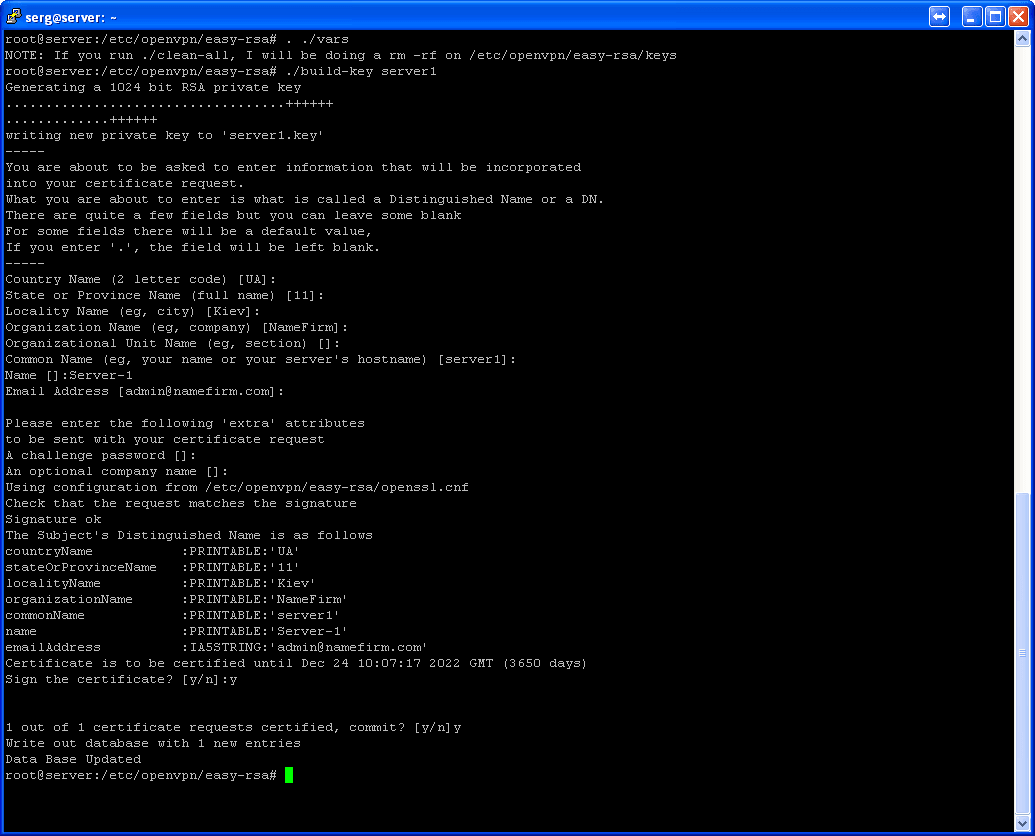
./build-key server1
./build-key client1
./build-key client2
Надання допомоги, що ми маємо мережу. 10.10.10.0/24 Ми відразу ж виділяємо басейн адрес для офісних комп'ютерів 1 - 10.10.10.40-149Для офісу 2 виділіть басейн адрес 10.10.10.150-254 і виділити басейн адрес для дистанційних працівників 10.10.10.21-39.
Створіть папку. /etc/openvpn/ccd/ де ми вказуємо, що клієнт, до якого входить IP-команда:
mkdir -p /etc/openvpn/ccd/
Опишіть кожному клієнту IP в мережі команди:
echo "ifconfig-push 10.10.10.150 255.255.255.0" > /etc/openvpn/ccd/server1
echo "ifconfig-push 10.10.10.21 255.255.255.0" > /etc/openvpn/ccd/client1
echo "ifconfig-push 10.10.10.22 255.255.255.0" > /etc/openvpn/ccd/client2
Ми створюємо файл конфігурації сервера:
vi /etc/openvpn/server.conf
##################################
port 1195
proto udp
dev tap0

ca easy-rsa/keys/ca.crt
cert easy-rsa/keys/server.crt
key easy-rsa/keys/server.key  # This file should be kept secret
dh easy-rsa/keys/dh1024.pem

mode server
tls-server
daemon
ifconfig 10.10.10.1 255.255.255.0

client-config-dir /etc/openvpn/ccd
keepalive 10 20
client-to-client
comp-lzo
persist-key
persist-tun
verb 3
log-append /var/log/openvpn.log

#script-security 2   # раскоментировать при работе на OpenVPN версии от 2.4

up /etc/openvpn/up.sh
#################################
Allow OpenVPN для запуску сценаріїв:
vi /etc/default/openvpn
був:
OPTARGS=""
сталася:
OPTARGS="--script-security 2"
Створення скрипту. /etc/openvpn/up.sh Почати при запуску сервера OpenVPN:
vi /etc/openvpn/up.sh

#!/bin/sh
brctl addif br0 tap0
brctl addif br0 eth1
ifconfig tap0 0.0.0.0
Ми надаємо права на виконання сценаріїв /etc/openvpn/up.sh команда:
chmod +x /etc/openvpn/up.sh
Після цього перезапустіть сервер OpenVPN з командою:
/etc/init.d/openvpn restart
Виконання команди. ifconfigУ вас є інтерфейс. tap0 Немає IP-адреси.
Зберіть архів з ключами для розподілу віддалених працівників та відправки в офіс 2
Створення папок з іменами користувачів за допомогою команд:
mkdir -p /etc/openvpn/users/server1
mkdir -p /etc/openvpn/users/client1
mkdir -p /etc/openvpn/users/client2
Створіть папку з архівованими ключами за допомогою команди:
mkdir -p /etc/openvpn/users_tgz
Зберіть ключі та сертифікати на папки користувачів за допомогою команд:
cp /etc/openvpn/server/easy-rsa/keys/server1.key /etc/openvpn/users/server1/
cp /etc/openvpn/server/easy-rsa/keys/server1.crt /etc/openvpn/users/server1/
cp /etc/openvpn/server/easy-rsa/keys/ca.crt /etc/openvpn/users/server1/

cp /etc/openvpn/server/easy-rsa/keys/client1.key /etc/openvpn/users/client1/
cp /etc/openvpn/server/easy-rsa/keys/client1.crt /etc/openvpn/users/client1/
cp /etc/openvpn/server/easy-rsa/keys/ca.crt /etc/openvpn/users/client1/

cp /etc/openvpn/server/easy-rsa/keys/client2.key /etc/openvpn/users/client2/
cp /etc/openvpn/server/easy-rsa/keys/client2.crt /etc/openvpn/users/client2/
cp /etc/openvpn/server/easy-rsa/keys/ca.crt /etc/openvpn/users/client2/
Ми створюємо файли конфігурації на основі того, що server1 є віддаленим сервером офісу 2, і client1 і client2 Це віддалені працівники, що з'єднуються з VPN мережою за межами Windows.
!!! Замість IP-SERVER-VPN встановлюється зовнішній IP-адреса сервера OpenVPN.
Створіть файл конфігурації OpenVPN для сервера1:
echo "
remote IP-SERVER-VPN 1195
client
dev tap0
proto udp
resolv-retry infinite
nobind
persist-key
persist-tun
ca ca.crt
cert server1.crt
key server1.key
comp-lzo
verb 4
mute 20
verb 3
log-append /var/log/openvpn.log
up /etc/openvpn/up.sh
" > /etc/openvpn/users/server1/server1.conf
Архивуючі ключі server1 команда:
tar cf - /etc/openvpn/users/server1 | gzip -c -9 > /etc/openvpn/users_tgz/server1.tgz
Створіть файл конфігурації для client1:
echo "
remote IP-SERVER-VPN 1195
client
dev tap0
proto udp
resolv-retry infinite
nobind
persist-key
persist-tun
ca ca.crt
cert client1.crt
key client1.key
comp-lzo
verb 4
mute 20
verb 3
" > /etc/openvpn/users/client1/client1.ovpn
Архів ключів для команди клієнта1:
tar cf - /etc/openvpn/users/client1 | gzip -c -9 > /etc/openvpn/users_tgz/client1.tgz
Створіть файл конфігурації для client2 команда:
echo "
remote IP-SERVER-VPN 1195
client
dev tap0
proto udp
resolv-retry infinite
nobind
persist-key
persist-tun
ca ca.crt
cert client2.crt
key client2.key
comp-lzo
verb 4
mute 20
verb 3
" > /etc/openvpn/users/client1/client2.ovpn
Архивуючі ключі client2 команда:
tar cf - /etc/openvpn/users/client2 | gzip -c -9 > /etc/openvpn/users_tgz/client2.tgz
Налаштування VPN серверного офісу 2
У інструкції вище, ми встановили та налаштовуємо сервер VPN для Debian GNU/Linux Використовуючи OpenVPN, вони створили ключі сертифікатів для віддалених офісних серверів 2 та віддалених працівників. Тепер ми повинні підключити офіс 1 з офісом 2 в одній локальній мережі через VPN.
Припустимо, що в офісі 2 ми встановили і налаштували сервер Linux (гатау), який працює з дистрибуцією Інтернет-каналу для співробітників офісу2. На цьому сервері розміщено 2 мережевих карток: eth0 - провайдер інтернет-сервісів та eth1 - локальна мережа, вона буде включена в міст, і буде мати басейн адрес 10.10.10.100-254
Ми повинні встановити програмне забезпечення командою:
aptitude install bridge-utils openvpn
Налаштування мережі сервера
Ми налаштовуємо мережу на основі того, що у нас є 2 мережевих карток eth0 - отримує Інтернет від провайдера і через нього офіс 1 йде в Інтернет, а також мережу eth1 - У комплекті в офісному локальному мережевому перемикачі 1, він буде включений в інтерфейсний міст br0
Редагування файлу конфігурації /etc/network/interfaces:
vi /etc/network/interfaces
був:
auto lo
iface lo inet loopback

# internet provider
auto eth0
iface eth0 inet static
    address 192.168.60.2
    netmask 255.255.255.0
    gateway 192.168.60.1

# local network
auto eth0
iface eth0 inet static
    address 192.168.1.1
    netmask 255.255.255.0
сталася:
auto lo
iface lo inet loopback

# Прописываем мост, в него включаем VPN интерфейс tap0 и сетевую карту eth1
auto br0
iface br0 inet static
# Добавляем в мост tap0 интерфейс openvpn
bridge_ports eth1 tap0
        address 10.10.10.150
        netmask 255.255.255.0

# Internet
auto eth0
iface eth0 inet static
    address 192.168.60.2
    netmask 255.255.255.0
    gateway 192.168.60.1
Збережіть зміни та перезавантажте мережу за допомогою команди:
/etc/init.d/networking restart
Після закінчення, при виконанні команди ifconfig Там буде міст. br0 Письма 10.10.10.150, ет0 з IP-адресою 192.168.60.2 інтерфейс eth1 без IP-адреси, тому що це в мості. br0
Для офісних комп'ютерів 2 ми видаємо IP-адреси на комп'ютери без зарахування 10.10.10.150-254де-небудь 10.10.10.150 Це IP-адреса сервера офісу 2.
Повільно від сервера офісу VPN 1 зібраний архів ключів OpenVPN до команди Office 2:
ssh -P22 /etc/openvpn/users_tgz/server1.tgz root@IP-SERVER:/root/
Або, якщо сервер1 офісу 2 не має постійного або динамічного IP, ми зливаємо ключі від VPN-сервера офісу 2 за допомогою команди:
ssh -P22 root@IP-SERVER:/etc/openvpn/users_tgz/server1.tgz /root/
Для запиту пароля - введіть пароль користувача rootПісля введення правого пароля архів з ключами завантажується в папку. /root/server1.tgz
Розпакування вмісту архівуТільки ключові файли без папок) /root/server1.tgz папка /etc/openvpn/
Allow OpenVPN для запуску сценаріїв:
vi /etc/default/openvpn
був:
...
OPTARGS=""
сталася:
...
OPTARGS="--script-security 2"
Створення скрипту. /etc/openvpn/up.sh Почати, коли клієнт VPN підключений до сервера VPN:
vi /etc/openvpn/up.sh

#!/bin/sh
brctl addif br0 tap0
brctl addif br0 eth1
ifconfig tap0 0.0.0.0
chmod +x /etc/openvpn/up.sh
Перезавантажити сервер OpenVPN з командою:
/etc/init.d/openvpn restart
При виконанні команди ifconfig У вас є інтерфейс. tap0 Немає IP-адреси.
Тепер ви можете ping з обох офісних комп'ютерів іншого офісу, використовувати спільні папки, принтери, ресурси іншого офісу, а також організувати ігрові битви офіс 1 на офіс 2 :
Щоб перевірити інтерфейси, підключені до мосту, заповніть команду:
brctl show
Відповідність системи:
bridge name     bridge id               STP enabled     interfaces
br0             7000.003ds4sDsf6       no              eth1
                                                       tap0
Переглянути нашу локальну мережеву карту eth1 OpenVPN Віртуальний інтерфейс tap0
У зв’язку з виконанням завдань, до однієї локальної мережі підключено два віддалені офіси.
Якщо ви маєте перевагу з статті, поділіться своїми друзями, натиснувши на іконку вашої соціальної мережі в нижній частині цієї статті. Будь ласка, прокоментуйте цю інструкцію? Ви також можете підписатися на отримання повідомлень про випуск нових статей у вашій пошті на сторінці. Підписка на SoftNastroy.COM
І тепер ми візьмемо коротку поломку і відпочиємо на півгодини, піднімаючи настрій більш продуктивною роботою, дивимося відео та посміхатися:

Про нас